

الاحتيال الإلكتروني في عصر الذكاء الاصطناعي.. عندما تصبح الثقة الرقمية هدفًا للهجوم
مع التوسع في الخدمات الرقمية تتطور أساليب الخداع.. والتوعية والأمن السيبراني ركيزتان لبناء الثقة في الاقتصاد الرقمي
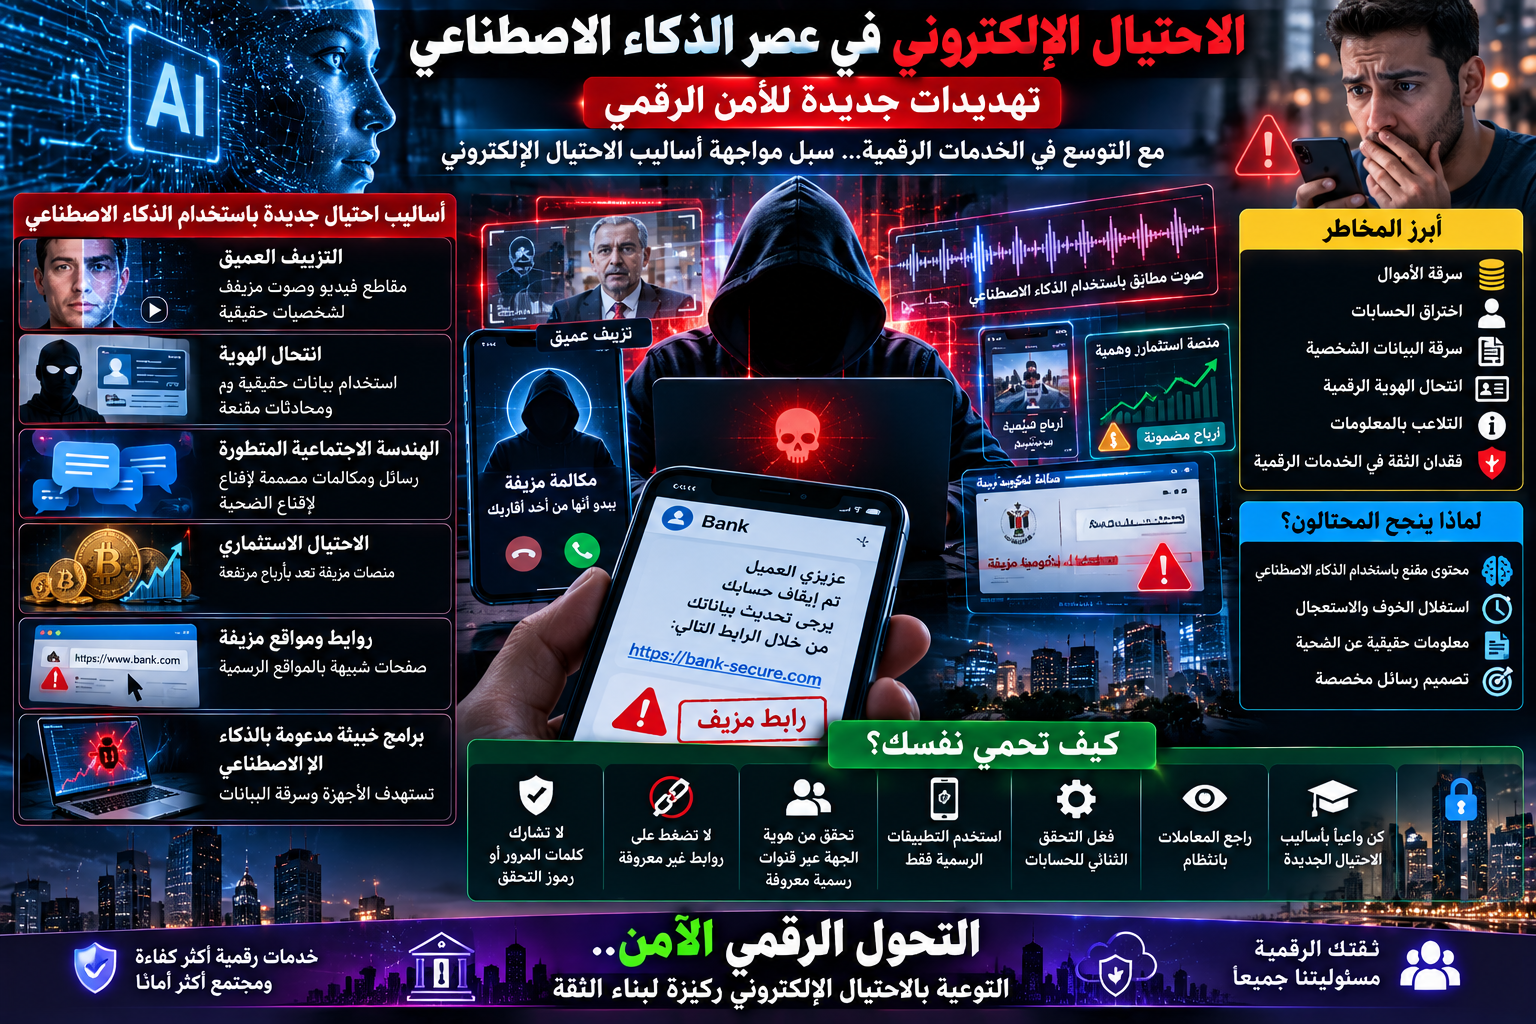
الاحتيال الإلكتروني في عصر الذكاء الاصطناعي.. عندما تصبح الثقة الرقمية هدفًا للهجوم
مع التوسع في الخدمات الرقمية تتطور أساليب الخداع.. والتوعية والأمن السيبراني ركيزتان لبناء الثقة في الاقتصاد الرقمي
بقلم: الأستاذ الدكتور وائل بدوي
أستاذ هندسة الحاسبات والذكاء الاصطناعي والأمن السيبراني
كلية الهندسة – الجامعة المصرية الروسية
لم يعد الاحتيال الإلكتروني مجرد رسالة مجهولة تطلب من المستخدم تحويل أمواله إلى حساب غريب، أو رابط مشبوه يدعوه إلى إدخال كلمة المرور. فقد دخلت الجرائم الرقمية مرحلة جديدة أصبحت فيها تقنيات الذكاء الاصطناعي قادرة على إنتاج أصوات وصور ومحادثات ورسائل يصعب أحيانًا تمييزها عن المحتوى الحقيقي.
وتكشف الأرقام حجم المشكلة. فقد أظهر تقرير لجنة التجارة الفيدرالية الأمريكية أن المستهلكين أبلغوا عن خسائر تجاوزت 10 مليارات دولار بسبب الاحتيال خلال عام 2023، بزيادة تقارب 14% عن العام السابق. كما سجل مركز شكاوى جرائم الإنترنت التابع لمكتب التحقيقات الفيدرالي الأمريكي أكثر من 880 ألف شكوى في العام نفسه، بإجمالي خسائر تجاوز 12.5 مليار دولار.
وفي مصر، حذر البنك المركزي المصري مرارًا من محاولات انتحال صفة موظفي البنوك، وسرقة بيانات البطاقات والرموز السرية، واستغلال المكالمات الهاتفية والرسائل النصية في خداع العملاء. ومع اتساع استخدام المحافظ الإلكترونية وتطبيقات الدفع، أصبحت حماية المستخدم جزءًا أساسيًا من نجاح التحول الرقمي.
من اختراق الأجهزة إلى اختراق الثقة
شهد الاحتيال الإلكتروني تحولًا من استهداف الأجهزة والشبكات إلى استهداف الإنسان نفسه. ففي كثير من الحالات لا يحتاج المحتال إلى اختراق نظام مصرفي أو كسر تشفير معقد، بل يكفي أن يقنع الضحية بتنفيذ العملية بيده.
وقد يتلقى المستخدم مكالمة من شخص ينتحل صفة موظف بنك، ويخبره بوجود مشكلة في حسابه، ثم يطلب منه رمز التحقق لمرة واحدة. وقد تصله رسالة تحمل شعار مؤسسة مالية وتدعوه إلى تحديث بياناته عبر رابط مزيف. وفي حالات أخرى، ينتحل المحتال شخصية قريب أو صديق ويطلب تحويل أموال بصورة عاجلة.
وتعرف هذه الأساليب بالهندسة الاجتماعية، وهي تعتمد على استغلال الخوف والاستعجال والثقة والرغبة في تحقيق مكسب. ووفقًا لتقارير أمنية دولية، ما زالت الهندسة الاجتماعية من أكثر الوسائل استخدامًا في الهجمات التي تستهدف المؤسسات والأفراد، لأنها تتجاوز كثيرًا من الحواجز التقنية.
الذكاء الاصطناعي يغير قواعد الاحتيال
لم يخترع الذكاء الاصطناعي الاحتيال، لكنه جعله أسرع وأكثر إقناعًا وأقل تكلفة. فالمحتال يستطيع الآن استخدام أدوات توليد النصوص لإنتاج رسائل سليمة لغويًا، وإنشاء صفحات إلكترونية تشبه المواقع الرسمية، وتوليد أصوات وصور ومقاطع فيديو مزيفة.
وأظهر تقرير صادر عن شركة «هولاند سميث» للأمن السيبراني في عام 2024 أن استخدام التزييف العميق في عمليات الاحتيال المالي يتزايد، خصوصًا في انتحال شخصيات المديرين التنفيذيين وموظفي المؤسسات المالية. كما حذرت شركات أمنية من أن أدوات الذكاء الاصطناعي التوليدي تساعد المحتالين على إنتاج رسائل تصيد بلغات متعددة، ما يوسع نطاق استهداف الضحايا.
لكن الذكاء الاصطناعي لا يجعل كل عملية احتيال ناجحة تلقائيًا. فما زال المحتال بحاجة إلى الوصول إلى الضحية، وبناء المصداقية، ودفعها إلى اتخاذ قرار سريع. غير أن التكنولوجيا تمنحه قدرة أكبر على تنفيذ هذه المراحل بصورة جماعية ومخصصة.
التزييف العميق.. عندما لا يعود الصوت دليلًا كافيًا
من أخطر مظاهر الاحتيال الحديثة استخدام تقنيات التزييف العميق لتقليد أصوات ووجوه أشخاص حقيقيين. وقد شهد العالم خلال السنوات الأخيرة حوادث موثقة استخدم فيها المحتالون أصواتًا مولدة بالذكاء الاصطناعي لإقناع الضحايا بأنهم يتحدثون إلى أقارب أو مسؤولين في شركات.
وفي إحدى الوقائع التي حظيت بتغطية واسعة، تعرض موظف في شركة متعددة الجنسيات في هونغ كونغ عام 2024 للخداع بعد مشاركته في اجتماع عبر الفيديو مع أشخاص بدوا كأنهم المدير المالي وزملاء آخرون. واتضح لاحقًا أن الاجتماع كان مزيفًا بالكامل باستخدام تقنيات التزييف العميق، وأن الموظف حوّل نحو 25 مليون دولار أمريكي إلى حسابات المحتالين.
وفي حادثة أخرى، أبلغت أسرة أمريكية عن تلقيها مكالمة بصوت يشبه صوت أحد أبنائها، يطلب فيها المتصل أموالًا بصورة عاجلة بعد ادعاء تعرضه لمشكلة قانونية. ورغم صعوبة تحديد حجم هذه الوقائع بدقة، فإنها تكشف خطورة الاعتماد على الصوت وحده لإثبات الهوية.
ولهذا يجب التحقق من الطلبات الحساسة عبر قناة مستقلة. فإذا تلقى موظف طلبًا ماليًا من مديره، فعليه الاتصال به عبر رقم معروف مسبقًا. وإذا تلقى المواطن رسالة من قريب يطلب تحويلًا عاجلًا، فمن الأفضل طرح سؤال شخصي لا يعرفه إلا الطرف الحقيقي، أو التواصل معه عبر وسيلة أخرى.
الاحتيال المصرفي في عصر التطبيقات الرقمية
أدى انتشار التطبيقات المصرفية والمحافظ الإلكترونية وخدمات الدفع الفوري إلى تسهيل المعاملات المالية، لكنه جعل سرعة الاحتيال أكبر أيضًا. فالمعاملة التي كانت تحتاج إلى وقت وإجراءات متعددة يمكن تنفيذها خلال ثوانٍ.
وتشير تقارير البنك المركزي المصري إلى تكرار التحذيرات من مشاركة بيانات البطاقات والرموز السرية مع أي شخص، حتى لو ادعى أنه موظف في البنك. وتؤكد البنوك عادة أنها لا تطلب من العملاء كلمات المرور أو رموز التحقق عبر الهاتف أو الرسائل.
ومن الأساليب الشائعة أن يتلقى العميل اتصالًا يخبره بفوزه بجائزة، أو بتعرض حسابه لمحاولة اختراق، أو بضرورة تحديث بياناته. ثم يطلب المحتال رقم البطاقة أو الرقم السري أو رمز التحقق. وبمجرد الحصول على هذه البيانات، قد ينفذ عمليات شراء أو تحويلات مالية.
وتكمن الخطورة في أن العميل قد يعتقد أن البنك تعرض للاختراق، بينما تكون العملية في الحقيقة نتيجة إفصاحه عن بياناته تحت تأثير الخداع. لذلك يجب التمييز بين الاختراق التقني والاحتيال السلوكي.
الاحتيال الاستثماري.. الأرباح الوهمية في ثوب التكنولوجيا
يعد الاحتيال الاستثماري من أكثر أنواع الجرائم الرقمية انتشارًا، خصوصًا مع الترويج للعملات الرقمية ومنصات التداول الآلي والذكاء الاصطناعي. ويعتمد المحتالون على وعود بعوائد مرتفعة ومضمونة، أو على إعلانات تستخدم صور شخصيات عامة دون موافقتها.
وفي عام 2023، حذرت هيئة الأوراق المالية والبورصات الأمريكية من انتشار إعلانات استثمارية مزيفة تستخدم صورًا ومقاطع فيديو مولدة بالذكاء الاصطناعي، وتوهم المستخدمين بأن شخصيات معروفة توصي بمنصات معينة.
وتبدأ بعض العمليات بمبلغ صغير يسمح للمستخدم برؤية أرباح افتراضية داخل حسابه. وعندما يحاول سحب أمواله، يطلب منه المحتال دفع رسوم أو ضرائب أو مبالغ إضافية. وقد يخسر الضحية مدخراته تدريجيًا قبل أن يدرك أن المنصة غير حقيقية.
ومن أشهر الوقائع العالمية انهيار منصة «إف تي إكس» عام 2022، التي لم تكن عملية احتيال إلكتروني تقليدية بالمعنى الكامل، لكنها كشفت مخاطر الثقة غير المدروسة في المنصات الرقمية والوعود الاستثمارية، وأدت إلى خسائر بمليارات الدولارات للمستخدمين والمستثمرين.
والقاعدة الأساسية هنا أن الأرباح المضمونة والمرتفعة تمثل علامة خطر، وأن المظهر الاحترافي للموقع أو استخدام مصطلحات مثل «الذكاء الاصطناعي» و«التداول الآلي» لا يثبت مشروعية النشاط.
سرقة الهوية الرقمية.. جريمة تتجاوز الحساب البنكي
قد يبدأ الاحتيال بسرقة معلومات بسيطة مثل الاسم ورقم الهاتف والبريد الإلكتروني، ثم تتطور العملية إلى انتحال هوية الضحية أو إنشاء حسابات مزيفة باسمه.
وفي عام 2023، أبلغت مؤسسات أمنية في دول مختلفة عن زيادة استخدام البيانات المسربة في عمليات فتح حسابات أو تنفيذ عمليات شراء أو إرسال رسائل احتيالية موجهة. وقد لا تكون البيانات المسروقة من مصدر واحد، بل يجمع المحتال معلومات من مواقع التواصل الاجتماعي والإعلانات وقواعد بيانات مسربة.
وتزداد خطورة الأمر عندما ينشر المستخدم صور مستنداته أو بياناته الشخصية بصورة علنية. فالمحتال يستطيع دمج هذه المعلومات مع بيانات أخرى لإنتاج رسالة تبدو شخصية ومقنعة.
ولهذا يجب تقليل مشاركة البيانات، وعدم إرسال صور البطاقات أو المستندات إلا عبر قنوات رسمية، ومراجعة إعدادات الخصوصية، وتجنب نشر تفاصيل السفر أو العمل أو أفراد الأسرة بصورة مفرطة.
لماذا ينجح الاحتيال رغم انتشار التحذيرات؟
لا يرتبط الوقوع في الاحتيال بانخفاض التعليم أو ضعف الخبرة التقنية فقط. فقد يقع مديرون وموظفون ومتخصصون في عمليات خداع متقدمة، لأن المحتال يستغل الضغط النفسي أكثر مما يستغل الجهل التقني.
وقد أظهر تقرير «إيه بي دبليو سي» عن الجرائم الاقتصادية أن نسبة كبيرة من المؤسسات حول العالم تعرضت للاحتيال أو الجرائم الاقتصادية خلال السنوات الأخيرة، وأن العامل البشري ظل أحد أهم عوامل الخطر.
ويستخدم المحتال عادة ثلاثة عناصر: الاستعجال، والسلطة، والسرية. فهو يقول للضحية إن الحساب سيغلق خلال دقائق، أو إن المدير أصدر تعليمات عاجلة، أو إن عليها ألا تخبر أحدًا بالعملية.
وهنا يجب أن تكون قاعدة العمل واضحة: كل طلب مالي عاجل وغير معتاد يحتاج إلى تحقق مستقل، حتى لو بدا صادرًا عن مسؤول أو قريب.
التحول الرقمي الآمن يبدأ من تصميم الخدمة
لا ينبغي التعامل مع الأمن السيبراني باعتباره إضافة لاحقة بعد إطلاق التطبيق. فالخدمة الآمنة يجب أن تصمم منذ البداية لتقليل فرص الاحتيال والحد من الخسائر عند وقوعه.
ومن الإجراءات المهمة إرسال تنبيه واضح عند إضافة مستفيد جديد، وفرض فترة انتظار قبل تنفيذ تحويلات كبيرة، وطلب تحقق إضافي عند تغيير رقم الهاتف أو البريد الإلكتروني، وإتاحة زر سريع لتجميد الحساب أو الإبلاغ عن معاملة مشبوهة.
كما يمكن استخدام الذكاء الاصطناعي لتحليل سلوك الحسابات واكتشاف المعاملات غير المعتادة. فإذا كان الحساب يستخدم عادة في تحويلات صغيرة، ثم ظهرت فجأة عملية كبيرة إلى جهة جديدة، فقد يستدعي ذلك مراجعة إضافية.
لكن هذه الأنظمة يجب أن تراعي الخصوصية وألا تعتمد على قرارات آلية غير قابلة للمراجعة. فالمطلوب هو تحقيق توازن بين الحماية وسهولة الاستخدام.
مسؤولية البنوك وشركات التكنولوجيا المالية
تتحمل المؤسسات المالية مسؤولية كبيرة في منع الاحتيال، ليس فقط من خلال حماية الخوادم، بل أيضًا من خلال تصميم رسائل واضحة وقنوات اتصال يمكن للعملاء الوثوق بها.
ويجب أن تعلن البنوك بوضوح أنها لا تطلب كلمات المرور أو رموز التحقق عبر الهاتف، وأن تستخدم رسائل موحدة لا تشجع العملاء على الضغط على روابط مجهولة.
كما ينبغي أن تكون قنوات الإبلاغ متاحة على مدار الساعة، وأن تتعامل فرق الدعم بسرعة مع بلاغات التحويلات المشبوهة. فالدقائق الأولى قد تكون حاسمة في محاولة تجميد الأموال أو تتبعها.
ومن المهم أيضًا تدريب الموظفين على اكتشاف محاولات انتحال المديرين أو الموردين، خصوصًا أن بعض الهجمات تستهدف الشركات من خلال رسائل تبدو صادرة عن الإدارة العليا.
دور الجهات الحكومية والتنظيمية
تتجاوز الجرائم الرقمية حدود المؤسسات والدول، ولذلك تحتاج مواجهتها إلى تعاون بين البنوك وشركات الاتصالات ومقدمي خدمات الإنترنت والجهات الأمنية والتنظيمية.
ويشمل ذلك تبادل مؤشرات الاحتيال، وتطوير قواعد للإبلاغ عن الحوادث، وتحسين آليات حجب المواقع والأرقام المستخدمة في الخداع، وتسهيل التعاون مع الجهات الدولية.
كما يجب أن تواكب القوانين تطور استخدام الذكاء الاصطناعي في انتحال الهوية والتزييف العميق. ولا يعني ذلك منع التكنولوجيا، بل وضع قواعد للمساءلة والشفافية وحماية البيانات.
ومن الضروري نشر إحصاءات دورية عن حجم البلاغات والخسائر وأنواع الاحتيال، لأن غياب البيانات الدقيقة يجعل من الصعب توجيه الموارد إلى أكثر المخاطر إلحاحًا.
مصر والتحول الرقمي.. فرصة تتطلب بناء الثقة
شهدت مصر توسعًا في الخدمات المصرفية الرقمية والمدفوعات الإلكترونية والمحافظ الهاتفية والمنصات الحكومية. ووفقًا لبيانات البنك المركزي المصري، ارتفع عدد الحسابات المصرفية ومحافظ الهاتف المحمول ومستخدمي خدمات الدفع الإلكتروني خلال السنوات الأخيرة، بالتوازي مع جهود الشمول المالي.
لكن زيادة عدد المستخدمين تعني أيضًا زيادة عدد الأشخاص الذين قد يصبحون أهدافًا للمحتالين. ولذلك فإن نجاح التحول الرقمي لا يقاس فقط بعدد التطبيقات أو حجم المعاملات، بل بمدى شعور المواطن بالأمان والثقة.
وقد يؤدي تعرض شخص واحد لعملية احتيال إلى تراجع ثقة أسرته أو محيطه في الخدمات الرقمية. ومن هنا يتحول الاحتيال من خسارة فردية إلى عائق أمام الشمول المالي.
وتحتاج مصر إلى حملات توعية مستمرة تصل إلى المدارس والجامعات ومراكز الشباب ومقار العمل، وتستخدم أمثلة واقعية من المكالمات والرسائل التي يتعرض لها المواطنون، بدل الاكتفاء بعبارات عامة مثل «احذر من الاحتيال».
التعليم الرقمي خط الدفاع الأول
لا تكفي معرفة استخدام التطبيق أو الهاتف. فالثقافة الرقمية الآمنة تشمل القدرة على التحقق من هوية الجهة، وفهم مخاطر مشاركة البيانات، والتعرف على أساليب الضغط النفسي.
وينبغي أن يتعلم الطلاب والموظفون أن الصوت والصورة لا يثبتان الهوية بالضرورة، وأن أي طلب مالي غير معتاد يجب التحقق منه عبر قناة مستقلة.
كما يجب تدريب كبار السن، لأنهم قد يكونون أكثر عرضة للمكالمات التي تنتحل صفة موظفي البنوك أو الجهات الحكومية. ويمكن لمراكز الخدمة العامة والبنوك ومؤسسات المجتمع المدني أن تؤدي دورًا مهمًا في هذا المجال.
كيف نحمي أنفسنا من الاحتيال الإلكتروني؟
تبدأ الحماية بعدم مشاركة كلمات المرور أو رموز التحقق أو بيانات البطاقات مع أي شخص. كما يجب عدم الضغط على الروابط الواردة في رسائل غير متوقعة، وفتح التطبيق الرسمي مباشرة بدل استخدام الرابط.
وعند تلقي مكالمة تطلب تحويلًا ماليًا أو تحديث بيانات، ينبغي إنهاء الاتصال والتواصل مع الجهة عبر رقمها الرسمي. وإذا كان الطلب صادرًا عن قريب أو مدير، فيجب التحقق من خلال وسيلة أخرى.
ومن المهم تفعيل المصادقة متعددة العوامل، وتحديث الهاتف والتطبيقات، واستخدام كلمات مرور مختلفة، ومراجعة الإشعارات البنكية بانتظام.
وعند الاشتباه في عملية احتيال، يجب الاتصال بالبنك فورًا، وتجميد البطاقة أو الحساب عند الحاجة، وتقديم بلاغ للجهات المختصة، والاحتفاظ بالرسائل وأرقام الهواتف وإيصالات التحويل.
هل يمكن استخدام الذكاء الاصطناعي لمكافحة الاحتيال؟
يمكن للذكاء الاصطناعي أن يساعد في تحليل ملايين المعاملات واكتشاف الأنماط غير المعتادة، وتصنيف الرسائل الاحتيالية، ورصد الحسابات التي تستخدم في عمليات متكررة.
وتستخدم المؤسسات المالية بالفعل نماذج تحليل سلوكي لتحديد المعاملات التي تختلف عن نمط العميل المعتاد. كما يمكن استخدام تقنيات تحليل الصوت والصورة للكشف عن بعض مؤشرات التزييف.
لكن هذه الأدوات ليست معصومة من الخطأ. فقد توقف معاملة مشروعة أو تفشل في اكتشاف أسلوب احتيال جديد. لذلك يجب أن تعمل ضمن منظومة تتضمن مراجعة بشرية، وحماية للخصوصية، وإمكانية الاعتراض على القرارات.
من التوعية إلى بناء منظومة وطنية للثقة الرقمية
تحتاج مواجهة الاحتيال إلى استراتيجية وطنية لا تكتفي بإصدار التحذيرات بعد وقوع الحوادث. ويجب أن تجمع هذه الاستراتيجية بين التعليم، وتصميم الخدمات، وحماية البيانات، وسرعة الإبلاغ، والتعاون بين المؤسسات.
كما ينبغي قياس فاعلية حملات التوعية من خلال معرفة مدى قدرة المواطنين على اكتشاف الرسائل المزيفة، وليس فقط عدد الأشخاص الذين شاهدوا الإعلان.
ومن المفيد إجراء اختبارات توعوية دورية داخل المؤسسات، وتدريب الموظفين على التعامل مع طلبات التحويل غير المعتادة، وتحديث السيناريوهات التدريبية لتشمل التزييف العميق وانتحال الصوت.
الخاتمة: حماية الثقة أهم من حماية كلمة المرور
دخل الاحتيال الإلكتروني مرحلة جديدة لم تعد فيها الرسائل المزيفة والأصوات المصطنعة والصور المعدلة مجرد أدوات تقنية، بل أصبحت وسائل للتأثير في قرارات الإنسان واستغلال ثقته.
وتؤكد الأرقام العالمية أن الخسائر الناجمة عن الاحتيال الرقمي أصبحت بمليارات الدولارات سنويًا، بينما تكشف حوادث مثل تحويل 25 مليون دولار في هونغ كونغ باستخدام اجتماع مزيف بتقنية التزييف العميق أن الخطر لم يعد نظريًا أو بعيدًا.
ومع استمرار التوسع في الخدمات الرقمية، ستزداد أهمية بناء أنظمة قادرة على مواجهة هذه التهديدات دون إعاقة الابتكار أو تعقيد حياة المستخدمين.
لكن المسؤولية لا تقع على المواطن وحده، ولا على المؤسسات المالية وحدها، ولا على الجهات التنظيمية وحدها. إنها مسؤولية مشتركة تبدأ من تصميم الخدمة، وتمر بحماية البيانات والتحقق من الهوية، وتصل إلى التعليم والتوعية والاستجابة السريعة للحوادث.
فالتحول الرقمي الناجح لا يعني فقط أن تصبح الخدمات أسرع وأسهل، وإنما أن يشعر المواطن بأنه يستطيع استخدامها دون أن يتحول كل اتصال أو رسالة أو معاملة إلى مصدر محتمل للخداع.
وفي عصر يستطيع فيه الذكاء الاصطناعي تقليد الأصوات والوجوه وصناعة محتوى يبدو حقيقيًا، تصبح القدرة على التحقق من المعلومات والهوية مهارة أساسية لا تقل أهمية عن القدرة على القراءة والكتابة.
إن بناء الثقة الرقمية لا يتحقق بالشعارات، وإنما من خلال مؤسسات مسؤولة، وتقنيات آمنة، ومواطن يمتلك المعرفة اللازمة لحماية نفسه.
وإذا كان التحول الرقمي هو الطريق إلى اقتصاد أكثر كفاءة، فإن الأمن السيبراني والتوعية بالاحتيال هما الضمانة الأساسية لاستمرار السير في هذا الطريق.
فالمستقبل الرقمي لا يحتاج فقط إلى تكنولوجيا أكثر ذكاءً، بل إلى مجتمع أكثر وعيًا وقدرة على التحقق، ومؤسسات أكثر التزامًا بحماية الثقة التي يمنحها لها المستخدمون.
الأستاذ الدكتور وائل بدوي
أستاذ هندسة الحاسبات والذكاء الاصطناعي والأمن السيبراني
كلية الهندسة – الجامعة المصرية الروسية