

6.3 مليار دولار في دقائق.. اختراق بينانس يكشف أخطر ثغرات الاقتصاد الرقمي
أكبر سرقة للعملات المشفرة في التاريخ تضع أمن المحافظ الرقمية والحوكمة التقنية وثقة المستثمرين أمام اختبار غير مسبوق
6.3 مليار دولار في دقائق.. اختراق بينانس يكشف أخطر ثغرات الاقتصاد الرقمي
أكبر سرقة للعملات المشفرة في التاريخ تضع أمن المحافظ الرقمية والحوكمة التقنية وثقة المستثمرين أمام اختبار غير مسبوق
بقلم: الأستاذ الدكتور وائل بدوي
أستاذ هندسة الحاسبات والذكاء الاصطناعي والأمن السيبراني
كلية الهندسة – الجامعة المصرية الروسية
لم يحتج المهاجمون إلى اقتحام خزائن مصرفية، أو تعطيل أجهزة إنذار، أو نقل أموال مادية عبر الحدود. ففي التاسع والعشرين من أكتوبر 2026، شهد عالم العملات المشفرة واحدة من أخطر الحوادث الأمنية في تاريخه، بعدما تعرضت منصة بينانس، أكبر منصات تداول العملات الرقمية عالميًا من حيث حجم التداول، لاختراق قدرت قيمة الأصول المتأثرة به بنحو 6.3 مليار دولار.
الرقم وحده كافٍ لإثارة القلق، لكنه ليس الجانب الأكثر خطورة في الحادث.
فالواقعة تطرح سؤالًا يتجاوز مصير الأموال التي جرى نقلها: كيف يمكن لمنظومة مالية رقمية تعمل على مدار الساعة، وتعتمد على تقنيات تشفير متقدمة، أن تتعرض لعملية بهذا الحجم خلال فترة زمنية قصيرة؟
والسؤال الأكثر أهمية: هل المشكلة في تقنية البلوك تشين نفسها، أم في الأنظمة البشرية والبرمجية التي تتحكم في الوصول إلى الأصول الرقمية؟
تكشف المعلومات الأولية أن الإجابة قد تكون مرتبطة بنقطة الضعف التقليدية التي تتكرر في كثير من الحوادث السيبرانية الكبرى، وهي اختراق بيئة التشغيل أو الصلاحيات التي تسمح بإصدار الأوامر، وليس بالضرورة كسر خوارزميات التشفير التي تحمي العملات.
عشرون دقيقة غيرت تاريخ سرقات العملات المشفرة
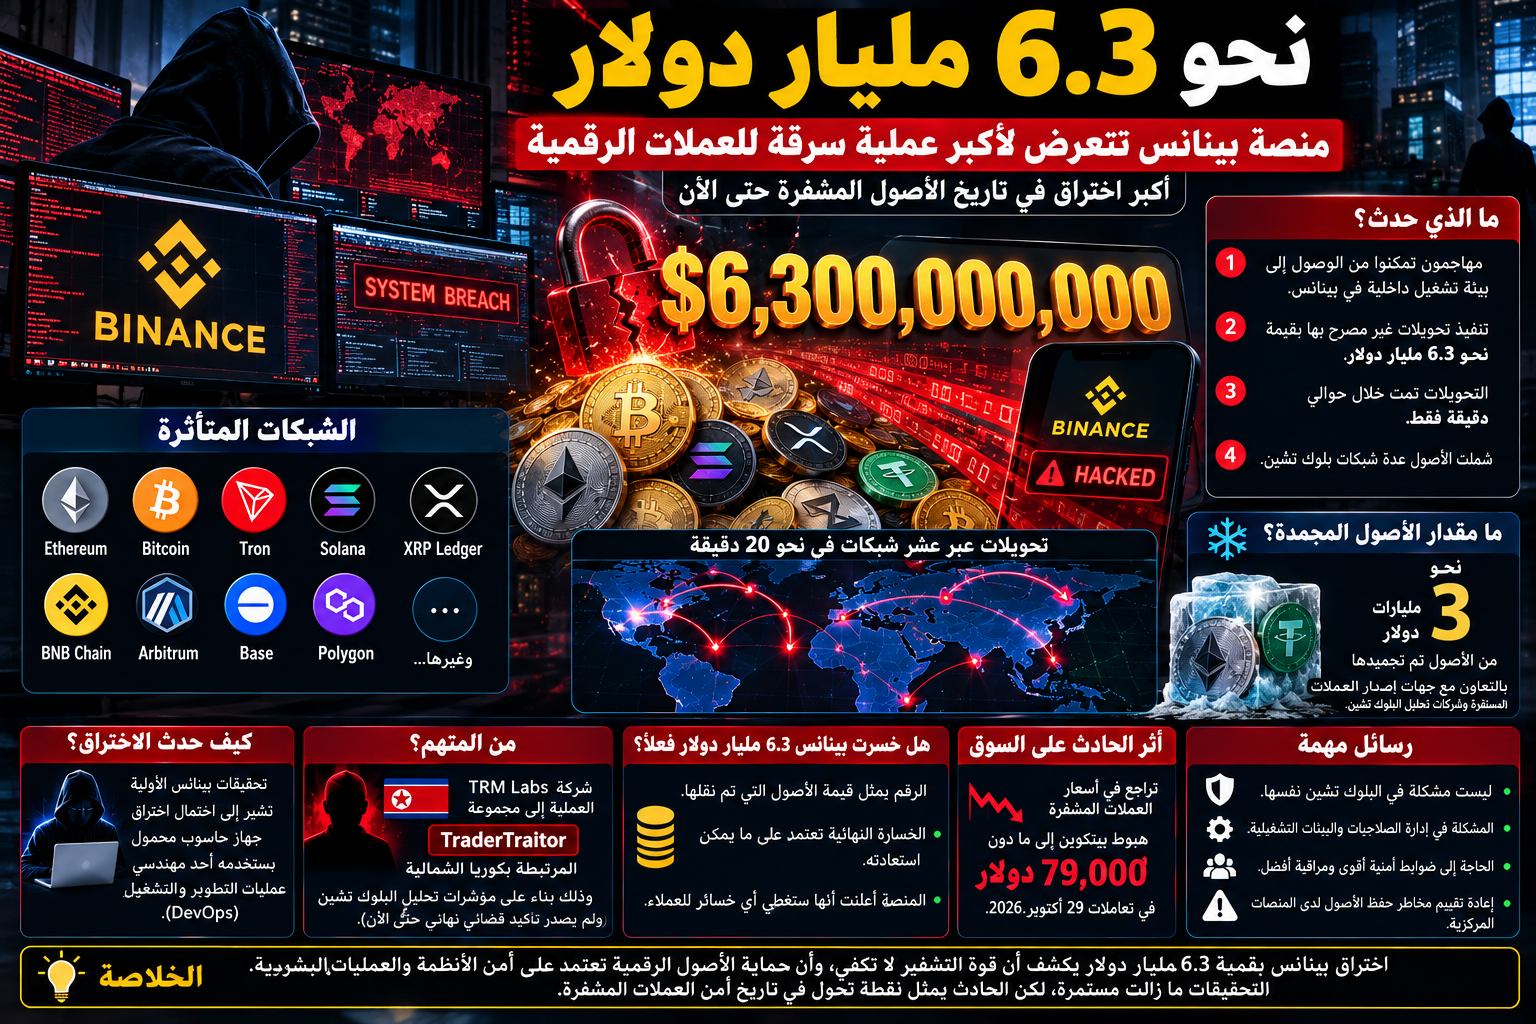
بحسب التحليل الفني الأولي الذي نشرته شركة TRM Labs، نقل المهاجمون أصولًا رقمية تبلغ قيمتها نحو 6.36 مليار دولار من محافظ مرتبطة ببينانس عبر عشر شبكات بلوك تشين.
وأشارت الشركة إلى أن معظم التحويلات حدث خلال نحو عشرين دقيقة، بدءًا من الساعة الثامنة وخمس دقائق مساءً بالتوقيت العالمي المنسق.
وشملت الشبكات المتأثرة إيثريوم وبيتكوين وترون وسولانا وXRP Ledger وغيرها من الشبكات التي تستخدمها المنصة في إدارة الأصول الرقمية.
ويعني هذا أن الحادث لم يكن مجرد سحب غير مشروع من محفظة واحدة، وإنما عملية واسعة النطاق شملت أصولًا موزعة على بيئات تقنية متعددة.
وتشير طبيعة التنفيذ المتزامن إلى احتمال وجود تحضير سابق للعملية، وإلى أن المهاجمين تمكنوا من الوصول إلى مستوى من التحكم يسمح بتنفيذ تحويلات كبيرة في فترة قصيرة.
لكن هذا الاستنتاج لا يثبت وحده كيف حصل المهاجمون على الصلاحيات أو المدة التي استغرقها التحضير.
وتلك التفاصيل تحتاج إلى تحقيق جنائي رقمي شامل، يشمل الأجهزة والحسابات وأنظمة التوقيع وسجلات العمليات.
كيف حدث الاختراق؟
أعلنت بينانس أن تحقيقاتها الأولية تشير إلى احتمال تعرض حاسوب محمول يستخدمه أحد مهندسي عمليات التطوير والتشغيل، المعروفين باسم DevOps، للاختراق.
ووفق التفسير الأولي الذي قدمته الشركة، ربما سمح ذلك للمهاجم بالوصول إلى حاوية تشغيل خدمية وإرسال معاملات سحب غير مصرح بها.
كما ذكرت المنصة أنها لم تجد دليلًا على تسرب المفاتيح الخاصة بالمحافظ.
هذه المعلومات مهمة، لكنها لا تمثل تقريرًا نهائيًا عن السبب الجذري.
فوجود جهاز موظف مخترق لا يعني بالضرورة أن ذلك الجهاز كان يستطيع وحده إصدار تحويلات بمليارات الدولارات.
والتحقيق الحقيقي يجب أن يوضح كيف انتقل المهاجم، إن ثبت هذا السيناريو، من السيطرة على جهاز فردي إلى القدرة على إصدار معاملات مالية حساسة.
هل كانت هناك صلاحيات مفرطة؟ وهل كانت بيئة التشغيل معزولة بصورة كافية؟ وهل تطلبت التحويلات موافقات مستقلة؟ وهل كانت أنظمة مراقبة المعاملات قادرة على اكتشاف الأنماط غير المعتادة قبل تنفيذها؟
هذه الأسئلة تمثل جوهر الحادث من منظور هندسة الأمن السيبراني.
هل تعرضت تقنية البلوك تشين نفسها للاختراق؟
من الأخطاء الشائعة اعتبار أي سرقة للعملات المشفرة دليلًا على انهيار أمن تقنية البلوك تشين.
فالبلوك تشين يعتمد على آليات تشفير وتوافق موزعة لتسجيل المعاملات والتحقق منها، لكن المنصات المركزية التي تدير الأصول نيابة عن المستخدمين تعتمد أيضًا على خوادم وحسابات وصلاحيات وأنظمة تشغيل وبرمجيات داخلية.
وإذا استطاع مهاجم السيطرة على النظام المخول بإصدار التحويلات، فقد يتمكن من إرسال معاملات تبدو صحيحة من منظور الشبكة، رغم أنها غير مصرح بها من صاحب الأموال.
وهنا يظهر الفرق بين سلامة البروتوكول الرياضي وسلامة المؤسسة التي تستخدمه.
فقد تكون المعاملة صحيحة من الناحية التشفيرية، لكنها ناتجة عن قرار أو أمر غير مشروع.
وبالتالي فإن الحادث لا يثبت انهيار خوارزميات التشفير المستخدمة في العملات الرقمية.
بل يشير إلى ضرورة التحقيق في كيفية حماية البنية التي تدير المفاتيح والتوقيعات والصلاحيات.
محافظ ساخنة.. ومخاطر لا تتوقف
تستخدم منصات تداول العملات المشفرة عادةً أنواعًا مختلفة من المحافظ.
فالمحافظ الساخنة تكون متصلة بأنظمة التشغيل والشبكات، بما يسمح بتنفيذ عمليات الإيداع والسحب بسرعة.
أما المحافظ الباردة فتعتمد على درجات أعلى من العزل عن الإنترنت، ما يقلل فرص الوصول المباشر إليها عن بُعد.
لكن هذه الحماية لا تعني أن الأموال الموجودة في المحافظ الباردة محصنة تمامًا.
فإذا تعرضت سلسلة الموافقات أو إجراءات التوقيع أو أجهزة التشغيل الموثوقة للاختراق، فقد تصبح عملية نقل الأصول ممكنة حتى مع وجود طبقات حماية متعددة.
وفي حادثة بينانس، تشير تحليلات TRM Labs إلى احتمال تعرض البنية المسؤولة عن توقيع معاملات المحافظ الساخنة للاختراق.
وهو تفسير يحتاج إلى المقارنة بنتائج التحقيق الرسمي عند نشرها.
وتوضح الواقعة أن أمن المحافظ لا يعتمد فقط على مكان تخزين المفاتيح، بل على جميع العمليات التي تسمح باستخدامها.
هل استُخدمت خصائص حديثة في شبكة إيثريوم؟
تضمن التحليل الفني لشركة TRM Labs إشارة إلى استخدام آلية مرتبطة بالمقترح التقني EIP-7702 في إحدى مراحل الهجوم على شبكة إيثريوم.
وتتيح هذه الآلية، في ظروف محددة، لمحفظة عادية تفويض تنفيذ وظائف برمجية مرتبطة بعقد ذكي.
وقد أشارت الشركة إلى أن المهاجم استغل تفويضات موقعة مسبقًا للتحكم في طريقة تنفيذ عمليات من إحدى المحافظ الساخنة.
لكن من المهم عدم القفز إلى استنتاج أن EIP-7702 يمثل ثغرة أمنية بحد ذاته.
فقد تكون التقنية قد استُخدمت بطريقة تتفق مع قواعد البروتوكول، بينما كان الخلل في كيفية إصدار التفويض أو حمايته أو التحكم في الصلاحيات التي سمحت باستخدامه.
والتمييز هنا ضروري؛ لأن وجود تقنية ضمن سلسلة الهجوم لا يعني أن تصميمها هو السبب المباشر للحادث.
وما زال تحديد نقطة الاختراق الأصلية يتطلب أدلة فنية إضافية.
كوريا الشمالية في دائرة الاتهام
نسبت شركة TRM Labs العملية إلى مجموعة TraderTraitor، التي تربطها أجهزة أمنية وتحليلات سابقة بأنشطة سيبرانية تابعة لكوريا الشمالية.
وقالت الشركة إن تقييمها يستند إلى مؤشرات على شبكات البلوك تشين ومعلومات أخرى تتعلق بأساليب التنفيذ والتحضير وتحريك الأموال.
ويكتسب هذا الاتهام أهمية خاصة لأن المجموعة نفسها سبق أن نُسب إليها اختراق منصة Bybit في فبراير 2025، الذي بلغت قيمته نحو 1.5 مليار دولار.
لكن نسبة الهجوم إلى جهة معينة ليست أمرًا بسيطًا.
فقد يستخدم المهاجمون أدوات متشابهة، أو يعيدون توظيف أساليب معروفة، أو يحاولون إخفاء مصادرهم الحقيقية.
كما أن تحليل حركة الأموال وحده قد لا يكفي لإثبات الهوية القانونية لجميع المشاركين في العملية.
ولذلك فإن الربط بكوريا الشمالية يجب التعامل معه باعتباره تقييمًا صادرًا عن شركة متخصصة، وليس حكمًا قضائيًا نهائيًا.
ولا يغير ذلك من أهمية التعاون الدولي في التحقيق وتتبع الأصول الرقمية.
ماذا حدث للأموال المسروقة؟
تعد هذه النقطة من أكثر جوانب الخبر عرضة لسوء الفهم.
فقد أعلنت بينانس أنها تعاونت مع جهات مختلفة لتجميد أصول مرتبطة بالحادث، وقدرت قيمة الأصول التي جرى تجميدها بنحو ثلاثة مليارات دولار.
وأفادت جهات مصدرة للعملات المستقرة، من بينها Tether وCircle، باتخاذ إجراءات لتجميد مبالغ كبيرة مرتبطة بالواقعة.
لكن تجميد الأصول لا يعني بالضرورة استعادتها إلى أصحابها.
فالتجميد يعني منع تحريك أصل معين أو استخدامه ضمن الآليات التي تتيح ذلك، بينما تتطلب الاستعادة إجراءات فنية وقانونية وتشغيلية إضافية.
كما أن القدرة على التجميد تختلف بحسب نوع الأصل والشبكة التي يوجد عليها.
فالعملات المستقرة الصادرة عن شركات مركزية قد تتضمن آليات تسمح بتجميد أرصدة معينة، بينما لا تتوافر القدرة نفسها بالطريقة ذاتها لجميع العملات الرقمية.
وهنا تظهر مفارقة مهمة في عالم الأصول المشفرة.
فبعض الخصائص التي تجعل المعاملات الرقمية سريعة وعابرة للحدود تجعل إيقافها أو التراجع عنها أمرًا بالغ الصعوبة.
وفي المقابل، فإن وجود جهات قادرة على تجميد بعض الأصول يكشف أن جزءًا من هذا الاقتصاد ليس لامركزيًا بالكامل من الناحية التشغيلية.
هل خسرت بينانس 6.3 مليار دولار فعلًا؟
يجب التمييز بين قيمة الأصول التي خرجت من المحافظ، وقيمة الأصول التي جرى تجميدها، والخسارة المالية النهائية التي ستتحملها المنصة.
فالرقم المتداول، البالغ نحو 6.3 مليار دولار، يمثل تقديرًا لقيمة الأصول المتأثرة أو المنقولة خلال الحادث.
لكن القيمة النهائية للخسارة ستعتمد على ما يمكن استعادته، وما تستطيع الشركة تعويضه، والتغيرات في أسعار الأصول خلال عملية التتبع والاسترداد.
كما أن تعويض المستخدمين لا يعني اختفاء الخسارة الاقتصادية، بل قد يعني انتقال عبئها من العملاء إلى الشركة أو إلى ترتيبات مالية أخرى.
ولهذا فإن وصف المبلغ بأنه أكبر قيمة أصول تعرضت للسرقة في حادث واحد أدق من اعتباره خسارة نهائية مؤكدة بهذا المقدار.
ولا تزال الصورة المالية الكاملة بحاجة إلى إفصاحات إضافية.
أكبر من اختراق Bybit بأربعة أضعاف
لإدراك حجم الواقعة، يمكن مقارنتها ببعض أبرز سرقات العملات الرقمية السابقة.
ففي فبراير 2025، تعرضت منصة Bybit لسرقة قدرت بنحو 1.5 مليار دولار.
وفي عام 2022، شهدت شبكة Ronin سرقة أصول بلغت قيمتها نحو 540 مليون دولار، بينما تعرض مشروع Wormhole لحادث قدرت خسائره بنحو 320 مليون دولار.
وفي عام 2021، شهدت منصة Poly Network حادثًا بلغت قيمته نحو 610 ملايين دولار، قبل إعادة معظم الأصول لاحقًا.
أما منصة Coincheck اليابانية فقد تعرضت عام 2018 لسرقة بلغت قيمتها نحو 530 مليون دولار.
وبالمقارنة مع هذه الحوادث، فإن قيمة الأصول التي تأثرت في واقعة بينانس تزيد على أربعة أضعاف قيمة اختراق Bybit.
لكن المقارنات المالية تحتاج إلى الحذر؛ لأن قيمة العملات الرقمية تتغير باستمرار، كما تختلف الأصول المستردة والخسائر النهائية بين حادث وآخر.
ومع ذلك، فإن حجم العملية يضعها في مقدمة الحوادث الأمنية المسجلة في تاريخ القطاع.
لماذا لم تمنع أنظمة المراقبة خروج المليارات؟
يطرح الحادث سؤالًا تقنيًا حساسًا حول قدرة أنظمة الكشف عن الاحتيال ومراقبة المعاملات على الاستجابة.
فالتحويلات المالية الكبيرة وغير المعتادة، خصوصًا عندما تشمل شبكات متعددة خلال دقائق، يفترض أن تخضع لضوابط رقابية تتناسب مع مستوى المخاطر.
لكن لا توجد حتى الآن معلومات كافية لتحديد ما إذا كانت أنظمة المراقبة قد فشلت في اكتشاف الهجوم، أم اكتشفته بعد بدء التنفيذ، أم كانت هناك قيود تشغيلية حالت دون إيقاف جميع المعاملات.
وهذه احتمالات مختلفة لا يجوز دمجها في اتهام واحد.
ومن الناحية الهندسية، ينبغي أن تعتمد المنصات المالية الكبرى على منظومات تجمع بين تحليل السلوك، والتحقق من الصلاحيات، وحدود التحويل، والموافقات المستقلة، وآليات الاستجابة الآلية عند ظهور نشاط استثنائي.
كما يجب أن تتعامل تلك المنظومات مع احتمال اختراق أحد الحسابات الإدارية أو الأجهزة الموثوقة.
فالثقة في المستخدم أو الجهاز لا ينبغي أن تتحول إلى تصريح غير محدود بتنفيذ معاملات مالية ضخمة.
هل الذكاء الاصطناعي قادر على منع مثل هذه العمليات؟
يمكن للذكاء الاصطناعي أن يساعد في تحليل تدفقات المعاملات واكتشاف الأنماط غير المعتادة، خصوصًا عندما تتوزع العمليات على شبكات وأصول متعددة.
وقد تساعد النماذج التحليلية في اكتشاف تغير مفاجئ في حجم السحوبات، أو اختلاف في سلوك الحسابات، أو ظهور علاقات غير مألوفة بين المحافظ.
لكن الذكاء الاصطناعي ليس بديلًا عن هندسة الأمن الأساسية.
فإذا كانت صلاحيات التحويل واسعة للغاية، أو كانت إجراءات التوقيع غير محمية بصورة كافية، فقد تتمكن جهة مهاجمة من تنفيذ عمليات قبل أن تصدر منظومة المراقبة قرارًا بإيقافها.
كما أن أنظمة الكشف نفسها قد تواجه إنذارات خاطئة أو صعوبات في التمييز بين النشاط التجاري المشروع والهجوم المنظم.
ولهذا ينبغي دمج التحليل الذكي مع ضوابط صارمة للتحكم في الصلاحيات وإدارة المفاتيح والاستجابة للحوادث.
فالمنظومة الأمنية الجيدة لا تعتمد على اكتشاف الهجوم فقط، بل تحد من الضرر الممكن حتى إذا نجح المهاجم في تجاوز إحدى طبقات الحماية.
ماذا يعني الاختراق للمستثمرين؟
لا تقتصر آثار الحادث على الأموال التي جرى نقلها.
فقد شهدت الأسواق الرقمية ضغوط بيع وتراجعًا في أسعار بعض العملات بعد انتشار الخبر، مع هبوط بيتكوين إلى ما دون 79 ألف دولار خلال تعاملات الخميس، وفق التقارير المنشورة.
لكن من غير الدقيق نسبة كل حركة سعرية إلى الاختراق وحده دون تحليل ظروف السوق الأخرى.
ويتمثل الأثر الأكثر عمقًا في إعادة تقييم المستثمرين للمخاطر المرتبطة بحفظ الأصول لدى المنصات المركزية.
فالمستثمر قد يمتلك أصلًا رقميًا يعتمد على شبكة قوية تقنيًا، لكنه يظل معرضًا لمخاطر المؤسسة التي تحتفظ بذلك الأصل نيابة عنه.
ومن هنا تظهر أهمية التمييز بين مخاطر الأصل نفسه، ومخاطر الحفظ، ومخاطر المنصة، ومخاطر السيولة.
ولا تعني هذه الواقعة بالضرورة أن جميع منصات التداول غير آمنة، لكنها تؤكد أن حجم المؤسسة وشهرتها لا يكفيان وحدهما لضمان الحماية المطلقة.
هل يمكن أن تتحول السرقة إلى أزمة ثقة أوسع؟
تقوم الأسواق المالية على الثقة في قدرة المؤسسات على الوفاء بالتزاماتها وحماية الأصول التي تديرها.
وعندما تتعرض منصة بحجم بينانس لحادث بهذا الحجم، فإن التأثير المحتمل يتجاوز عملاءها المباشرين.
فقد يراجع المستثمرون قراراتهم بشأن توزيع الأصول بين المحافظ والمنصات، وقد تعيد المؤسسات تقييم سياسات الحفظ وإدارة المخاطر.
كما قد تزداد مطالبات الجهات التنظيمية بتعزيز معايير الأمن والإفصاح والاحتياطيات والاستجابة للحوادث.
لكن حجم هذه الآثار سيتوقف على نتائج التحقيق، ومدى نجاح استعادة الأموال، وسرعة عودة الخدمات، وقدرة المنصة على الوفاء بتعهداتها تجاه المستخدمين.
وقد أعلنت قيادات مرتبطة ببينانس أن أموال العملاء آمنة وأن الخسائر ستُغطى.
ومع ذلك، فإن الحكم على الأثر المالي النهائي يتطلب متابعة تنفيذ هذه التعهدات، وليس الاكتفاء بإعلانها.
الدرس الأهم: لا يكفي تأمين العملات إذا كانت صلاحيات التحكم غير آمنة
تكشف هذه الواقعة عن حقيقة أساسية في الأمن السيبراني.
فأقوى خوارزمية تشفير لا تستطيع وحدها حماية نظام يسمح لمهاجم باستخدام صلاحيات مشروعة بصورة غير مشروعة.
ويمكن أن تكون شبكة البلوك تشين سليمة، بينما تكون بيئة التشغيل التي تصدر منها المعاملات معرضة للاختراق.
كما يمكن أن تكون المفاتيح الخاصة محفوظة بصورة آمنة، بينما توجد ثغرات في العمليات التي تسمح باستخدامها أو إصدار تفويضات مرتبطة بها.
ولهذا يجب أن تشمل الحماية دورة المعاملة كاملة، بدءًا من الجهاز المستخدم، مرورًا بالهوية والصلاحيات وبيئة التشغيل، وصولًا إلى التوقيع والتحقق والمراقبة والاستجابة.
وتحتاج المؤسسات التي تدير أصولًا بمليارات الدولارات إلى تصميم يفترض إمكانية اختراق أحد مكوناتها، ويمنع تحول ذلك الاختراق إلى سيطرة واسعة على الأموال.
وهذا هو جوهر مبدأ انعدام الثقة الافتراضية، الذي يقوم على التحقق المستمر وتقليل الصلاحيات وعزل المكونات الحساسة.
ما الذي يجب أن يتغير بعد الحادث؟
إذا ثبتت النتائج الأولية، فإن اختراق بينانس سيشكل اختبارًا مهمًا لمعايير أمن منصات تداول الأصول الرقمية.
ويجب أن تتجه المراجعات الفنية إلى فهم كيفية حماية بيئات التطوير والتشغيل، وإدارة صلاحيات الموظفين، وعزل الخدمات التي تستطيع إصدار المعاملات، وحماية أنظمة التوقيع.
كما ينبغي مراجعة الحدود القصوى للتحويلات، وآليات الموافقة المستقلة، وإجراءات الإيقاف الطارئ، وقدرة أنظمة المراقبة على اكتشاف التحويلات غير المعتادة عبر شبكات متعددة.
وتحتاج المنصات أيضًا إلى خطط استجابة مشتركة مع الجهات المصدرة للعملات المستقرة وشركات تحليل البلوك تشين والجهات التنظيمية.
لكن أي توصيات نهائية يجب أن تستند إلى نتائج التحقيق الفني، حتى لا تُبنى الإصلاحات على تصور غير صحيح لطريقة حدوث الاختراق.
الخاتمة: ستة مليارات دولار تكشف حدود الثقة الرقمية
لم تكن واقعة بينانس مجرد حادثة سرقة كبيرة، بل اختبارًا لقدرة الاقتصاد الرقمي على حماية الأصول عندما تتقاطع التكنولوجيا المالية مع الأمن السيبراني والعمليات البشرية.
وقد أظهرت الساعات الأولى للحادث أن نقل أصول بمليارات الدولارات يمكن أن يحدث بسرعة هائلة، بينما يحتاج تتبع تلك الأصول وتجميدها واستعادتها إلى تعاون تقني وقانوني معقد.
كما أظهرت أن وجود تقنيات تشفير متقدمة لا يلغي مخاطر اختراق الأجهزة والحسابات والأنظمة المسؤولة عن إدارة الأموال.
لكن التحقيق ما زال مستمرًا، ولا ينبغي تحويل النتائج الأولية إلى أحكام نهائية بشأن المسؤولين عن الهجوم أو الثغرة التي استُغلت.
إن القضية ليست فقط كيف سُرقت أصول رقمية بقيمة 6.3 مليار دولار، وإنما كيف أمكن أن تتحول نقطة ضعف محتملة داخل منظومة تشغيلية إلى حادثة مالية بهذا الحجم.
والإجابة عن هذا السؤال ستكون أهم من الرقم نفسه.
فمستقبل العملات الرقمية لن يتحدد بسرعة التحويلات وحدها، ولا بقيمة الأصول المتداولة، وإنما بقدرة المؤسسات على إثبات أنها تستطيع حماية تلك الأصول حتى عندما تتعرض بعض مكوناتها للاختراق.
وفي الاقتصاد الرقمي، لا تُقاس قوة النظام بما يستطيع تحويله من أموال، بل بما يستطيع حمايته عندما يحاول شخص غير مصرح له نقلها.
الأستاذ الدكتور وائل بدوي
أستاذ هندسة الحاسبات والذكاء الاصطناعي والأمن السيبراني
كلية الهندسة – الجامعة المصرية الروسية
أهم المصادر التي استند إليها التحقق
اعتمد المقال على التقارير المنشورة يومي 29 و30 أكتوبر 2026، وأهمها:
- تقرير TRM Labs الفني — يتضمن تقدير 6.36 مليار دولار، والشبكات العشر، وتحليل آلية التحويل، ونسبة الهجوم إلى مجموعة TraderTraitor.
- تغطية وكالة أسوشيتد برس — تنقل تصريحات بينانس بشأن التحقيق الأولي، واحتمال اختراق جهاز مهندس DevOps، وتجميد الأصول.
- مقارنة رويترز لأكبر سرقات العملات الرقمية — تضع حادث بينانس في سياق الهجمات التاريخية.
- تقرير CoinDesk — يتناول الاستجابة التشغيلية وتعهدات تغطية الخسائر.
- تغطية الشرق للأخبار — توثق أثر الحادث في أسواق العملات الرقمية.
ملاحظة تحريرية: الحادث حديث للغاية، وما زالت التحقيقات مستمرة. لذلك ينبغي تحديث أرقام الأموال المجمدة والمستردة، وكذلك نتائج التحقيق الفني، قبل إعادة نشر المقال في تاريخ لاحق.