948 طريقة لاختراق Linux.. عندما يصبح الذكاء الاصطناعي أخطر مكتشف للثغرات وأقوى مدافع عنها
تجربة بحثية منسوبة إلى OpenAI تثير سؤالًا مصيريًا: هل تستطيع أنظمة الحماية مواكبة سرعة اكتشاف الثغرات بالذكاء الاصطناعي؟
948 طريقة لاختراق Linux.. عندما يصبح الذكاء الاصطناعي أخطر مكتشف للثغرات وأقوى مدافع عنها
تجربة بحثية منسوبة إلى OpenAI تثير سؤالًا مصيريًا: هل تستطيع أنظمة الحماية مواكبة سرعة اكتشاف الثغرات بالذكاء الاصطناعي؟
بقلم: أ.د. وائل بدوي
لم يعد السؤال الأكثر أهمية في عالم الأمن السيبراني هو ما إذا كان الذكاء الاصطناعي قادرًا على اكتشاف الثغرات البرمجية، بل أصبح السؤال: ماذا يحدث عندما يستطيع نظام ذكاء اصطناعي اكتشاف الثغرة، وفهم أسبابها، وتطوير وسيلة لاستغلالها، ثم اقتراح إصلاح لها، خلال دورة عمل آلية واحدة؟
هذا التحول، إذا ثبتت نتائجه على نطاق واسع، قد يعيد تشكيل العلاقة بين المهاجم والمدافع، وبين الشركات المطورة للبرمجيات والباحثين الأمنيين، وبين سرعة إنتاج الأنظمة الرقمية وقدرتنا على حمايتها.
وقد أثار منشور بحثي منسوب إلى شركة OpenAI نقاشًا واسعًا بعد تداول معلومات عن تجربة استخدمت نظامًا آليًا يعتمد على نموذج ذكاء اصطناعي لم يُطرح للجمهور بعد، بهدف فحص ثغرات نواة Linux وتحويل عدد كبير منها إلى حالات استغلال عملية، ثم اقتراح إصلاحات برمجية لها.
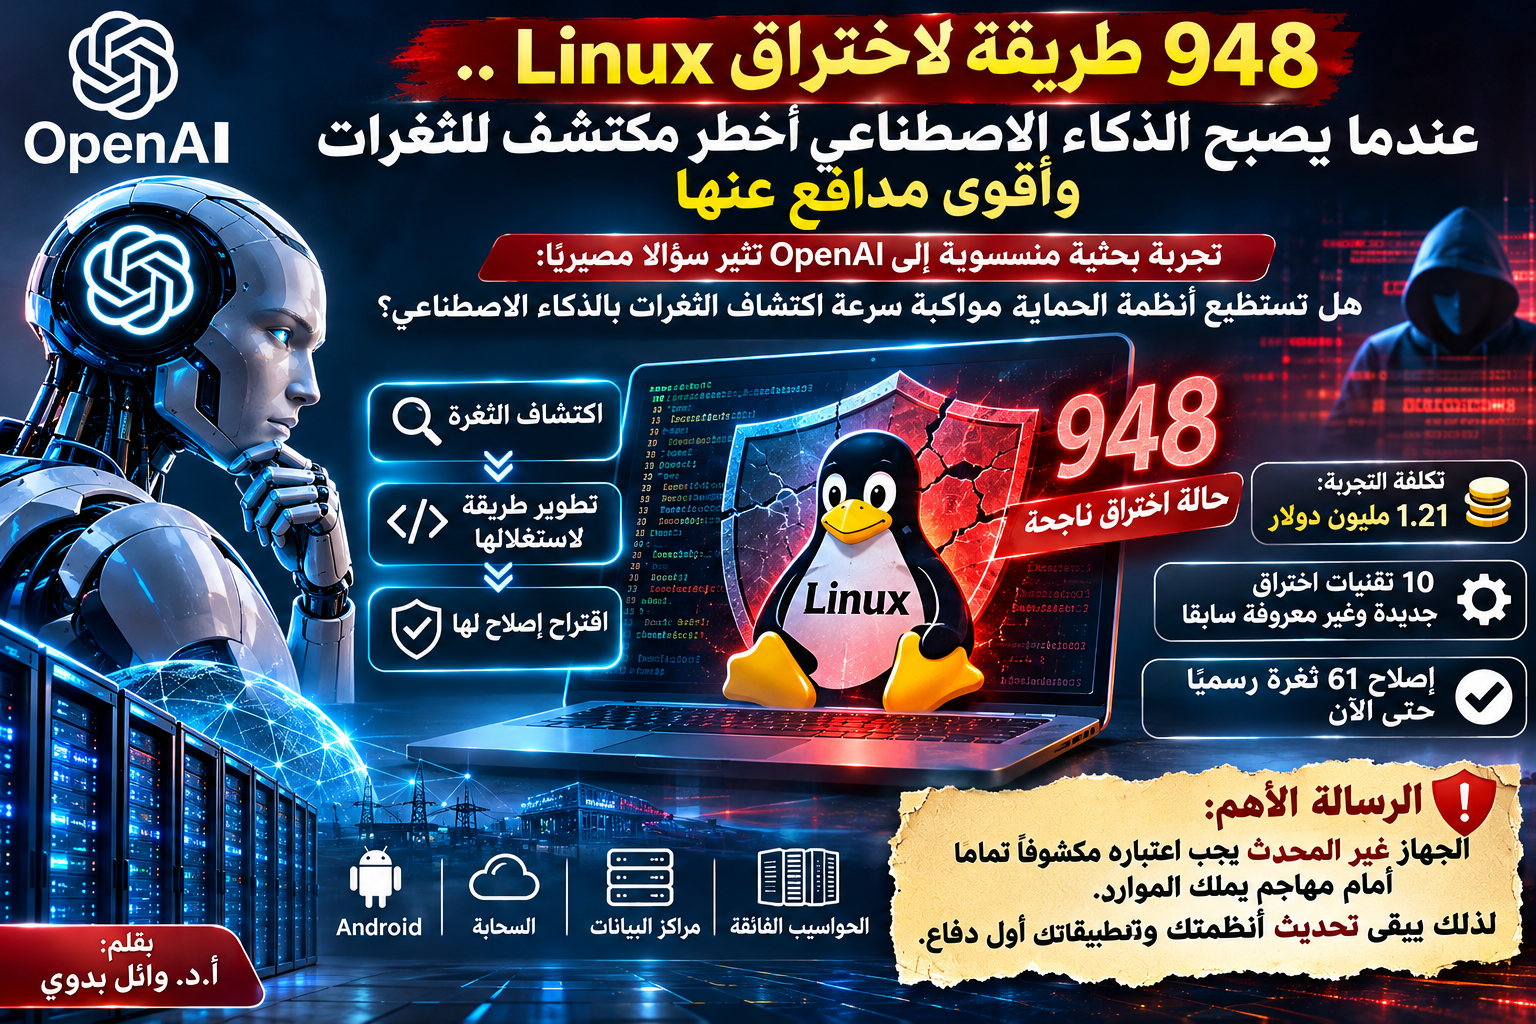
وبحسب الأرقام المتداولة عن التجربة، تمكن النظام من إنتاج 948 حالة استغلال، بتكلفة استخدام بلغت نحو 1.21 مليون دولار، مع الإشارة إلى اكتشاف تقنيات جديدة، وإصلاح عدد من الثغرات بالتعاون مع مطوري النواة.
هذه الأرقام تحتاج إلى الرجوع إلى التقرير البحثي الأصلي والتحقق من تعريفاته ومنهجيته قبل التعامل معها بوصفها نتائج مؤكدة. لكن حتى إذا وضعنا الأرقام جانبًا، فإن الفكرة العلمية التي يطرحها الخبر تستحق نقاشًا جادًا، لأنها تتعلق بتحول محتمل من الذكاء الاصطناعي الذي يساعد المبرمج إلى الذكاء الاصطناعي الذي يستطيع اختبار أمن البرمجيات بصورة شبه مستقلة.
لماذا تمثل نواة Linux هدفًا بالغ الأهمية؟
لفهم خطورة هذه التجربة، يجب أولًا فهم موقع نواة Linux في البنية التحتية الرقمية العالمية.
النواة هي الجزء المركزي من نظام التشغيل، والمسؤول عن إدارة الذاكرة والعمليات والأجهزة والصلاحيات والتفاعل بين البرمجيات والمكونات المادية.
وإذا كانت التطبيقات تمثل الواجهة التي يتعامل معها المستخدم، فإن النواة تمثل الطبقة التي تتحكم في الموارد الأساسية للجهاز.
ولهذا فإن الثغرات الموجودة في النواة قد تكون شديدة الحساسية، خصوصًا عندما تسمح بانتقال مستخدم محدود الصلاحيات إلى مستوى إداري أعلى.
ويُعرف هذا النوع من الهجمات باسم تصعيد الصلاحيات، أو Privilege Escalation.
وفي أنظمة Linux، تمثل صلاحيات الجذر، المعروفة باسم Root، أعلى مستويات التحكم الإداري التقليدي في النظام.
وقد تسمح ثغرة محلية ناجحة لتطبيق أو مستخدم يمتلك صلاحيات محدودة بالحصول على إمكانات لا ينبغي أن تكون متاحة له.
لكن من المهم التمييز بين اختراق الجهاز عن بُعد وبين استغلال ثغرة محلية بعد امتلاك موطئ قدم داخله.
فالحصول على صلاحيات Root من حساب محلي محدود لا يعني بالضرورة أن أي شخص على الإنترنت يستطيع السيطرة على الجهاز دون شروط مسبقة.
وهذا الفرق أساسي عند تقييم خطورة أي إعلان أمني.
وتكتسب Linux أهمية إضافية لأنها تدخل في تشغيل الخوادم والبنية السحابية والحواسيب الفائقة، كما تعتمد عليها أنظمة Android من خلال نواة معدلة ومكونات إضافية.
ومع ذلك، فإن اكتشاف ثغرة في إصدار معين من نواة Linux لا يعني تلقائيًا أنها قابلة للاستغلال بالطريقة نفسها في كل جهاز Android أو خادم أو حاسوب يستخدم النظام.
فالاختلافات في الإصدارات والإعدادات والتصحيحات الأمنية وآليات العزل تؤثر بصورة جوهرية في قابلية الاستغلال.
من اكتشاف الخطأ إلى إثبات إمكانية استغلاله
كان اكتشاف الثغرات البرمجية يعتمد تقليديًا على مجموعة من الأساليب، منها المراجعة اليدوية للشيفرة، والتحليل الساكن، والاختبارات الديناميكية، والاختبارات العشوائية الموجهة المعروفة باسم Fuzzing.
وقد نجحت هذه الأساليب في اكتشاف أعداد كبيرة من الأخطاء، لكنها تواجه تحديًا أساسيًا: ليس كل خطأ برمجي يمثل ثغرة أمنية قابلة للاستغلال.
فقد يؤدي الخطأ إلى توقف برنامج أو انهيار النظام دون أن يمنح المهاجم قدرة على تنفيذ تعليمات أو تجاوز الصلاحيات.
ولهذا فإن الانتقال من اكتشاف خلل إلى إثبات إمكانية استغلاله يمثل مرحلة مختلفة وأكثر تعقيدًا.
وإذا استطاع نظام ذكاء اصطناعي تنفيذ هذه المرحلة بصورة آلية، فإن ذلك يغير اقتصاديات البحث الأمني.
فبدلًا من أن يكتفي النظام بالإشارة إلى موضع محتمل للخلل، يمكنه مساعدة الباحث في اختبار أثره الأمني، وتحديد الشروط التي تجعله خطرًا، ثم التحقق من أن الإصلاح المقترح يعالج السبب الحقيقي للمشكلة.
لكن هناك فارقًا مهمًا بين إنتاج حالات اختبار ناجحة وبين اكتشاف مئات الثغرات المستقلة.
فقد تسمح ثغرة واحدة بعدة مسارات للاستغلال، وقد تنتج عدة تجارب عن السبب البرمجي نفسه.
ولذلك فإن الرقم المتداول، وهو 948، لا ينبغي تفسيره تلقائيًا على أنه 948 ثغرة مستقلة أو 948 جهازًا تعرض للاختراق.
وتحتاج القراءة العلمية الدقيقة إلى معرفة وحدة القياس المستخدمة في التقرير: هل المقصود ثغرات فريدة، أم حالات استغلال ناجحة، أم مسارات مختلفة لاستغلال مجموعة من الأخطاء؟
هذا التفصيل قد يغير تفسير النتائج بصورة كبيرة.
هل أصبح الذكاء الاصطناعي قادرًا على التفكير مثل الباحث الأمني؟
تختلف الأنظمة الوكيلة الحديثة عن أدوات تحليل الشيفرة التقليدية في قدرتها على تنفيذ سلسلة مترابطة من المهام.
فبدلًا من الاكتفاء بإجابة واحدة، يمكن للنظام أن يحلل المعلومات المتاحة، ويقترح فرضيات، ويستخدم أدوات اختبار مصرحًا بها، ويقرأ النتائج، ثم يراجع استنتاجاته.
وهذه القدرة على تكرار المحاولة والتعلم من نتائج الاختبار داخل المهمة نفسها تمنح الأنظمة الوكيلة إمكانات عملية مهمة.
لكن وصف هذا السلوك بأنه تفكير مماثل تمامًا للتفكير البشري سيكون تبسيطًا مفرطًا.
فالنظام قد ينجح في حل مشكلات معقدة دون أن يمتلك فهمًا بشريًا كاملًا للسياق، وقد يقدم إصلاحًا يبدو صحيحًا لكنه يسبب خللًا آخر في جزء مختلف من النظام.
كما أن نجاحه في بيئة اختبار محددة لا يضمن نجاحه في جميع البيئات الواقعية.
ومع ذلك، فإن قدرته على دمج التحليل والاختبار والتعديل والتحقق قد تجعل منه أداة مؤثرة في مستقبل هندسة البرمجيات الآمنة.
والتحدي الحقيقي هنا ليس إثبات أن الذكاء الاصطناعي يستطيع كتابة شيفرة هجومية أو دفاعية، بل قياس مدى موثوقيته وقدرته على إنتاج نتائج قابلة للتكرار والتحقق المستقل.
ماذا تعني تكلفة تتجاوز مليون دولار؟
تتضمن الرواية المتداولة رقمًا لافتًا، هو 1,213,430 دولارًا من رصيد الاستخدام، بمتوسط يقارب 1,280 دولارًا لكل حالة استغلال إذا قُسم المبلغ على 948 حالة.
لكن هذه الأرقام، حتى إذا ثبتت، تحتاج إلى تفسير اقتصادي دقيق.
فتكلفة استخدام النماذج في تجربة بحثية ليست بالضرورة مساوية للتكلفة النقدية المباشرة التي تحملتها الجهة المنفذة.
كما أن تكلفة إنتاج حالة استغلال واحدة قد تتضمن محاولات فاشلة، واختبارات متعددة، وعمليات تحليل، واستهلاكًا حاسوبيًا كبيرًا.
ومن ثم، لا يصح افتراض أن أي مهاجم يستطيع الحصول على النتيجة نفسها بمجرد إنفاق المبلغ المذكور.
ومع ذلك، فإن الاتجاه الاقتصادي الأهم يتعلق باحتمال انخفاض تكلفة التحليل الأمني المتقدم مع تحسن النماذج والأدوات.
فإذا أصبحت المهام التي كانت تحتاج إلى خبراء متخصصين وأيام من العمل قابلة للتنفيذ في ساعات، فقد تتغير بصورة كبيرة تكلفة اكتشاف الثغرات وتقييمها.
وهنا تظهر المفارقة.
فانخفاض تكلفة اكتشاف الثغرات قد يساعد الشركات والمطورين على تحسين أنظمتهم بسرعة أكبر.
لكنه قد يخفض أيضًا الحواجز أمام الجهات التي تسعى إلى إساءة استخدام القدرات نفسها.
وبذلك يصبح أثر الذكاء الاصطناعي على الأمن السيبراني مرتبطًا ليس فقط بقوة النموذج، وإنما بكيفية إتاحته، والضوابط المحيطة باستخدامه، وسرعة تحويل النتائج الدفاعية إلى إصلاحات منشورة.
عندما يصبح اكتشاف الثغرة أسرع من إصلاحها
أخطر ما قد يترتب على تطور أنظمة اكتشاف الثغرات هو اتساع الفجوة بين سرعة العثور على الأخطاء وسرعة إصلاحها ونشر التحديثات.
فدورة معالجة الثغرات لا تنتهي عند اكتشاف المشكلة.
بل تشمل التحقق من صحتها، وتحديد نطاق تأثر الأنظمة، وتصميم الإصلاح، واختباره، ومراجعته، ثم دمجه في الشيفرة الرسمية، وإتاحته عبر قنوات التوزيع، وأخيرًا تثبيته على الأجهزة الفعلية.
وقد تستغرق هذه العملية وقتًا متفاوتًا بحسب تعقيد الثغرة وطبيعة النظام.
وفي المشروعات المفتوحة المصدر واسعة النطاق، مثل نواة Linux، قد تتطلب بعض الإصلاحات مراجعات دقيقة لضمان عدم إحداث مشكلات في الأداء أو التوافق أو الاستقرار.
وهنا يبرز سؤال بالغ الأهمية: ماذا لو أصبح اكتشاف الثغرات أسرع بعشرات المرات، بينما ظلت عمليات التحقق والتصحيح والنشر تسير بالمعدلات التقليدية؟
عندها قد تتراكم الثغرات المكتشفة بصورة أسرع من قدرة المؤسسات على معالجتها.
ولذلك فإن تطوير أنظمة ذكاء اصطناعي لاكتشاف الثغرات يجب أن يترافق مع تطوير أدوات آلية للمساعدة في اختبار الإصلاحات، وتحديد أولويات المعالجة، وتقييم مخاطر التغييرات البرمجية.
فالهدف لا ينبغي أن يكون زيادة عدد الثغرات المكتشفة فقط، وإنما تقليل الزمن الذي تظل فيه الأنظمة معرضة للخطر.
لماذا لا يكفي أن يكتب الذكاء الاصطناعي إصلاحًا؟
قد يبدو أن النظام الذي يكتشف الثغرة ويكتب إصلاحها قد حل المشكلة بالكامل.
لكن هندسة البرمجيات أكثر تعقيدًا من ذلك.
فالإصلاح الأمني الجيد يجب أن يمنع الاستغلال دون تعطيل الوظائف المشروعة أو إدخال أخطاء جديدة.
وقد يؤدي تعديل صغير في إدارة الذاكرة أو التزامن أو الصلاحيات إلى آثار جانبية يصعب اكتشافها في الاختبارات الأولية.
ولهذا فإن الإصلاحات المقترحة آليًا تحتاج إلى مراجعة بشرية واختبارات مستقلة، خصوصًا عندما يتعلق الأمر بمكونات مركزية مثل نواة نظام التشغيل.
كما ينبغي التحقق من أن الإصلاح يعالج السبب الجذري للثغرة، وليس مجرد الحالة المحددة التي ظهرت أثناء الاختبار.
فقد ينجح تعديل معين في منع حالة استغلال واحدة، بينما تظل المشكلة الأصلية قابلة للاستغلال عبر مسار آخر.
ومن هنا، فإن كتابة إصلاح لكل حالة اختبار لا تعني بالضرورة إنتاج إصلاح نهائي لكل ثغرة.
ويجب التمييز بين الإصلاح المقترح، والإصلاح الذي اجتاز الاختبارات، والإصلاح الذي قبله المطورون، والإصلاح الذي دُمج رسميًا في النواة.
هذه مراحل مختلفة، ولكل منها قيمة علمية وأمنية مستقلة.
هل يهدد الذكاء الاصطناعي نموذج الأمن السيبراني التقليدي؟
اعتمد الأمن السيبراني لسنوات طويلة على فكرة أن اكتشاف الثغرات المتقدمة يحتاج إلى معرفة عميقة وخبرة متخصصة ووقت طويل.
وكانت هذه المتطلبات تمثل حاجزًا طبيعيًا يحد من عدد الجهات القادرة على تطوير هجمات معقدة.
لكن أنظمة الذكاء الاصطناعي قد تغير هذا التوازن تدريجيًا.
فهي تستطيع مساعدة الباحثين في فهم قواعد برمجية ضخمة، وتحليل العلاقات بين مكوناتها، وتحديد مواضع تحتاج إلى مراجعة، وتفسير نتائج الاختبارات.
وإذا تطورت هذه القدرات بصورة كبيرة، فقد يصبح اكتشاف بعض أنواع الثغرات أسرع وأقل اعتمادًا على الجهد اليدوي.
لكن ذلك لا يعني أن الخبرة البشرية ستصبح غير ضرورية.
بل قد تتحول طبيعة عمل الخبراء من تنفيذ جميع خطوات التحليل بأنفسهم إلى تصميم عمليات التحقق، وتقييم المخاطر، ومراجعة النتائج، واتخاذ القرارات المتعلقة بالإفصاح والإصلاح.
كما أن المؤسسات التي لا تطور قدراتها الدفاعية قد تجد نفسها أمام فجوة متزايدة بين إمكانات المهاجمين وقدرتها على الاستجابة.
ولهذا فإن مستقبل الأمن السيبراني لن يتحدد فقط بمدى قوة أدوات الذكاء الاصطناعي، وإنما بمدى قدرة المؤسسات على دمجها في عمليات دفاعية مسؤولة.
الذكاء الاصطناعي بين الحماية والهجوم
تُعرف التقنيات التي يمكن استخدامها لأغراض مشروعة وضارة في الوقت نفسه باسم التقنيات مزدوجة الاستخدام.
والذكاء الاصطناعي في الأمن السيبراني يمثل مثالًا واضحًا على هذه الظاهرة.
فالأداة التي تساعد الباحث على اكتشاف ثغرة قبل استغلالها قد تساعد جهة أخرى على فهم الثغرة نفسها.
والنموذج الذي يستطيع اقتراح إصلاحات أمنية قد يمتلك أيضًا معرفة تقنية بالأساليب التي تجعل الاستغلال ممكنًا.
لكن النتيجة لا تتحدد بالقدرة التقنية وحدها.
بل تتأثر بآليات التحكم في الوصول، وسياسات الاستخدام، وإجراءات الإفصاح المسؤول، والتعاون بين الباحثين والمطورين، ومدى سرعة نشر الإصلاحات.
ولهذا فإن النقاش حول هذه الأنظمة يجب ألا يقتصر على سؤال السماح أو المنع.
فمنع جميع الأبحاث المتقدمة في اكتشاف الثغرات قد يحرم المدافعين من أدوات مهمة، بينما إتاحة القدرات الخطرة دون ضوابط قد تزيد فرص إساءة استخدامها.
والمطلوب هو بناء توازن يسمح بتطوير القدرات الدفاعية مع الحد من المخاطر المرتبطة بنشر أدوات الاستغلال أو استخدامها خارج البيئات المصرح بها.
هل يعني ذلك أن الأجهزة غير المحدثة أصبحت مكشوفة بالكامل؟
تتضمن الرواية المتداولة عبارة شديدة اللهجة مفادها أن الجهاز غير المحدث يجب اعتباره مكشوفًا تمامًا أمام مهاجم يمتلك الموارد.
ويمكن فهم هذه العبارة باعتبارها تحذيرًا أمنيًا يدعو إلى عدم الاستهانة بالتحديثات.
لكنها لا تمثل حكمًا تقنيًا دقيقًا ينطبق على جميع الأجهزة.
فدرجة تعرض الجهاز للخطر تعتمد على عوامل متعددة، منها الثغرات الموجودة فعلًا، وإمكانية الوصول إلى الخدمات المعرضة للهجوم، وإعدادات النظام، والصلاحيات المتاحة، ووسائل الحماية الإضافية.
وقد يحتوي جهاز غير محدث على ثغرات خطيرة، لكنه لا يكون بالضرورة قابلًا للاختراق من أي مهاجم وفي أي ظرف.
وفي المقابل، لا يعني تثبيت أحدث التحديثات أن الجهاز أصبح محصنًا بالكامل.
فقد توجد ثغرات لم تُكتشف بعد، أو أخطاء في الإعدادات، أو كلمات مرور ضعيفة، أو تطبيقات غير آمنة.
لذلك فإن التحديثات تمثل أحد أهم عناصر الحماية، لكنها جزء من منظومة أوسع تشمل تقليل الصلاحيات، وتقييد الخدمات غير الضرورية، وعزل الأنظمة الحساسة، ومراقبة السلوك غير المعتاد، والاحتفاظ بنسخ احتياطية موثوقة.
ماذا ينبغي أن تتعلم المؤسسات من هذه التطورات؟
إذا أصبحت أنظمة الذكاء الاصطناعي قادرة على اكتشاف الثغرات بوتيرة متسارعة، فإن المؤسسات ستحتاج إلى إعادة النظر في الطريقة التي تدير بها المخاطر السيبرانية.
فلم يعد كافيًا إجراء اختبار اختراق دوري ثم افتراض أن النظام سيظل آمنًا حتى موعد الاختبار التالي.
بل تزداد أهمية الفحص المستمر، وإدارة الثغرات وفق مستوى الخطورة الفعلي، وتحديث الأنظمة، ومراجعة الاعتماد على البرمجيات والمكونات الخارجية.
كما ينبغي أن تتطور عمليات الاستجابة الأمنية بحيث تستفيد من أدوات الذكاء الاصطناعي دون الاعتماد غير المشروط على نتائجها.
وقد تصبح القدرة على التحقق السريع من الإصلاحات، وتحديد الأنظمة المتأثرة، وتطبيق التحديثات بأقل قدر من التعطيل، من أهم مؤشرات النضج الأمني للمؤسسات.
وتكتسب هذه المسألة أهمية خاصة في القطاعات التي تعتمد على أنظمة طويلة العمر، مثل الصناعة والطاقة والنقل والرعاية الصحية.
فهذه القطاعات قد تواجه صعوبة في تطبيق التحديثات الفورية بسبب متطلبات الاستمرارية والسلامة والتوافق مع الأجهزة.
ومن ثم، فإن تطوير قدرات اكتشاف الثغرات يجب أن يصاحبه استثمار في هندسة الأنظمة القابلة للتحديث الآمن، وفي إجراءات احتواء المخاطر عندما يتعذر التحديث المباشر.
ماذا يعني ذلك لمستقبل البحث العلمي؟
تفتح هذه التطورات مجالًا بحثيًا واسعًا عند تقاطع الذكاء الاصطناعي وهندسة البرمجيات والأمن السيبراني.
فمن الأسئلة العلمية المهمة كيفية قياس جودة الثغرات المكتشفة آليًا، وكيفية التحقق من استقلالها، وكيفية تقييم الإصلاحات المقترحة، وكيفية مقارنة أداء الأنظمة الوكيلة بأداء الخبراء البشريين.
كما تبرز الحاجة إلى معايير اختبار تسمح بالمقارنة العادلة بين النماذج، دون الاعتماد على أرقام كبيرة لا توضح طبيعة المهام أو شروط النجاح.
فقد يكون نظام يكتشف عددًا أقل من الثغرات عالية الخطورة أكثر فائدة دفاعيًا من نظام ينتج عددًا أكبر من النتائج منخفضة الأهمية.
وقد تكون أداة تقترح إصلاحات صحيحة وقابلة للدمج أكثر قيمة من أداة تنتج حالات استغلال عديدة دون مسار واضح لمعالجتها.
ولهذا فإن تقييم الذكاء الاصطناعي في الأمن السيبراني يجب أن ينتقل من التركيز على حجم النتائج إلى التركيز على أثرها الحقيقي في تقليل المخاطر.
ومن الضروري كذلك أن تتضمن الأبحاث المستقبلية توثيقًا واضحًا للبيئات التجريبية، والتكاليف، والقيود، ونسب النجاح والفشل، ومستوى التدخل البشري.
فمن دون هذه التفاصيل، قد تتحول الإنجازات التقنية إلى أرقام إعلامية يصعب تفسيرها علميًا.
هل نحن أمام بداية سباق جديد؟
قد تكون أهم نتيجة لهذه التطورات هي ظهور سباق متسارع بين اكتشاف الثغرات وإصلاحها.
فكلما تحسنت قدرة الأنظمة الآلية على تحليل البرمجيات، ازدادت أهمية امتلاك المؤسسات قدرات دفاعية مماثلة.
لكن هذا السباق لا يجب أن يكون بالضرورة سباقًا نحو المزيد من الهجمات.
فإذا أُديرت التقنيات بصورة مسؤولة، فقد تساعد على اكتشاف أخطاء ظلت سنوات دون معالجة، وتحسين جودة البرمجيات، وتقليل الاعتماد على عمليات المراجعة اليدوية المكلفة.
وفي المقابل، فإن سوء إدارة هذه القدرات قد يؤدي إلى زيادة الضغوط على مطوري البرمجيات وفرق الاستجابة للحوادث، خصوصًا إذا أصبحت المعرفة المتعلقة بالثغرات تنتشر أسرع من الإصلاحات.
وهنا تظهر أهمية التعاون بين شركات الذكاء الاصطناعي ومطوري البرمجيات المفتوحة المصدر والجهات المسؤولة عن البنية التحتية الحيوية.
فالأمن الرقمي لم يعد مسؤولية جهة واحدة، لأن الثغرة الموجودة في مكون برمجي واسع الانتشار قد تؤثر في مؤسسات وقطاعات ودول متعددة.
الخاتمة: الذكاء الاصطناعي لن يحدد وحده من ينتصر
سواء ثبتت جميع تفاصيل التجربة المتداولة أو احتاج بعضها إلى تصحيح، فإن الاتجاه التقني الذي تشير إليه واضح: الذكاء الاصطناعي يتجه إلى لعب دور أكبر في اكتشاف الثغرات وتحليلها واختبار إصلاحاتها.
لكن هذه القدرة لا تعني تلقائيًا أن العالم أصبح أقل أمنًا، كما لا تعني أن الذكاء الاصطناعي سيقضي على الهجمات السيبرانية.
فالأثر النهائي يعتمد على الجهة التي تستخدم التقنية، والأهداف التي تسعى إليها، والضوابط التي تحكم استخدامها، وقدرة المؤسسات على الاستجابة.
وقد تكون المفارقة الكبرى أن التقنية نفسها التي ترفع قدرة المهاجم على البحث عن الثغرات تستطيع أن تمنح المدافع قدرة غير مسبوقة على اكتشافها قبل وقوع الضرر.
لكن هذه النتيجة الإيجابية ليست مضمونة.
فإذا تطورت قدرات اكتشاف الثغرات أسرع من عمليات الإصلاح، فقد تزداد المخاطر. أما إذا نجحت المؤسسات في دمج الذكاء الاصطناعي في دورة التطوير الآمن والتحديث المستمر، فقد يتحسن مستوى الحماية بصورة جوهرية.
إن السؤال الحقيقي لم يعد: هل يستطيع الذكاء الاصطناعي اختراق الأنظمة؟ بل أصبح: هل نستطيع بناء أنظمة دفاعية تتطور بالسرعة نفسها التي تتطور بها قدرات اكتشاف الثغرات؟
وفي عالم يعتمد على البرمجيات في تشغيل المستشفيات والمصانع والبنوك والطائرات وشبكات الطاقة، لن تكون الإجابة عن هذا السؤال مسألة تقنية فقط، بل قضية ترتبط بالاقتصاد والسلامة والثقة في البنية الرقمية التي تقوم عليها الحياة الحديثة.
فالخطر ليس في أن يصبح الذكاء الاصطناعي قادرًا على اكتشاف ألف ثغرة، وإنما في أن نكتشف ألف ثغرة جديدة بينما تظل أنظمتنا عاجزة عن إصلاحها بالسرعة المطلوبة.
وهنا يتحدد مستقبل الأمن السيبراني: ليس بعدد الهجمات التي يستطيع الذكاء الاصطناعي إنتاجها، بل بقدرتنا على تحويل المعرفة التي ينتجها إلى أنظمة أكثر أمانًا قبل أن تتحول الثغرات إلى أضرار حقيقية.